
Security Copilot y su integración con Microsoft Sentinel: IA avanzada para operaciones SOC
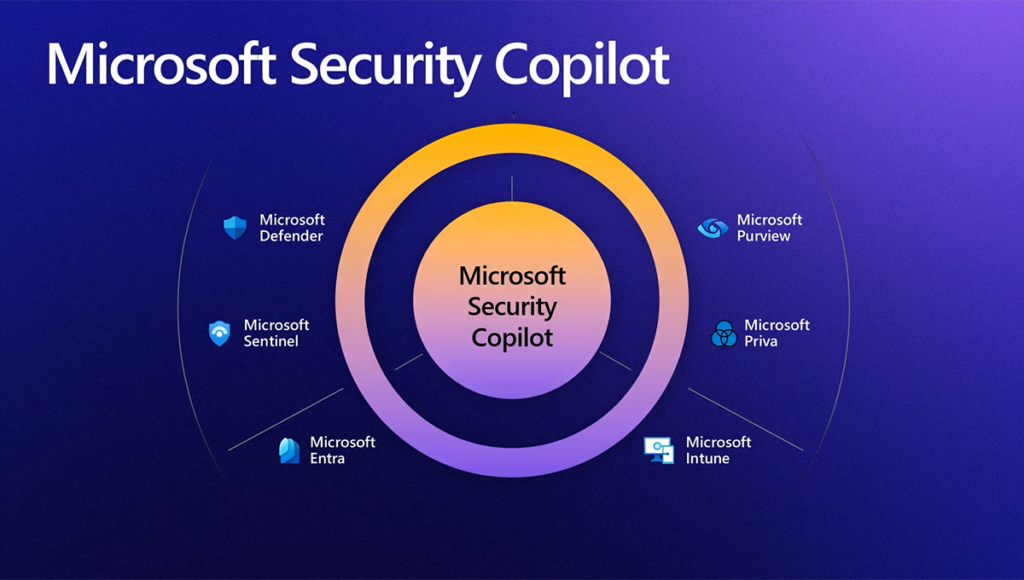
En un mundo donde las amenazas cibernéticas evolucionan constantemente, las operaciones de seguridad (SOC) demandan herramientas más inteligentes y rápidas. Security Copilot, la solución de Microsoft potenciada por inteligencia artificial (IA), ha revolucionado la forma en que los equipos de ciberseguridad detectan, analizan y responden a incidentes. Esta plataforma se integra estrechamente con Microsoft Sentinel, el SIEM nativo en la nube de Microsoft, ofreciendo una capacidad avanzada para defender a las organizaciones a velocidad y escala de máquina. En este artículo exploramos las últimas novedades de Security Copilot y su integración con Microsoft Sentinel, enfocándonos en cómo esta sinergia potencia las operaciones SOC.
Security Copilot: Transformando la ciberseguridad con IA
Microsoft Security Copilot es una plataforma avanzada que utiliza IA para ayudar a los equipos de seguridad a manejar grandes volúmenes de datos y alertas de manera más eficiente. Utilizando modelos de lenguaje natural y capacidades de razonamiento, Security Copilot permite a los analistas traducir consultas complejas en lenguaje KQL (Kusto Query Language) para Microsoft Sentinel. Esto facilita la búsqueda y respuesta ante incidentes, permitiendo una interacción conversacional con los datos de seguridad sin necesidad de experticia profunda en técnicas de consulta manual.
Una de las ventajas clave de Security Copilot es que integra múltiples fuentes de datos, incluyendo los eventos y alertas recopilados por Microsoft Sentinel. Esta integración proporciona una visión holística de la postura de seguridad, contextualizando las amenazas para acelerar la toma de decisiones. Además, Security Copilot ofrece un portal dedicado y una experiencia integrada en el portal de Microsoft Defender, permitiendo a los equipos de seguridad acceder a insights generados por IA en sus flujos de trabajo habituales.
Integración con Microsoft Sentinel: Potenciando el análisis y la respuesta
Microsoft Sentinel, reconocido por su capacidad para consolidar y analizar grandes volúmenes de datos de seguridad en tiempo real, se complementa con Security Copilot al proporcionar una fuente rica y profunda de información. La integración permite que Security Copilot acceda directamente a los incidentes, señales y datos de Microsoft Sentinel para realizar análisis avanzados y generar queries de hunting personalizados que detectan amenazas emergentes.
Para maximizar esta integración, los administradores pueden configurar un espacio de trabajo predeterminado de Microsoft Sentinel en Security Copilot. Esto mejora la precisión de las consultas y facilita que los analistas especifiquen el contexto adecuado para sus investigaciones. Además, Security Copilot soporta la interpretación de lenguaje natural para formular consultas en KQL, simplificando el trabajo de búsqueda y exploración avanzada de amenazas dentro del entorno de Sentinel.
Novedades recientes en la colaboración de Security Copilot y Sentinel
En los últimos meses, Microsoft ha lanzado importantes actualizaciones que fortalecen la colaboración entre Security Copilot y Microsoft Sentinel. Destacan la disponibilidad general del data lake de Sentinel, un repositorio unificado que permite almacenar grandes volúmenes de datos estructurados y semi-estructurados de seguridad a bajo costo, facilitando que los agentes de IA analicen y correlacionen datos a escala masiva.
Asimismo, la introducción del Sentinel Graph y el servidor Sentinel Model Context Protocol (MCP) permite a Security Copilot visualizar y razonar sobre relaciones complejas entre entidades como usuarios, dispositivos y amenazas para mejorar la detección y priorización. Estas capacidades convierten a Sentinel en una plataforma de seguridad que no solo funciona como SIEM, sino como un sistema más amplio y predictivo fundamentado en IA avanzada.
Impacto en las operaciones SOC y la defensa cibernética
La combinación de Security Copilot con Microsoft Sentinel redefine el funcionamiento de los centros de operaciones de seguridad. Al automatizar el análisis de datos y facilitar la generación de queries y playbooks mediante lenguaje natural, las operaciones SOC pueden centrarse más en la interpretación estratégica y decisiones críticas, mientras que la IA maneja el trabajo repetitivo y de gran volumen.
Además, las recientes mejoras en las capacidades agentic, donde IA y agentes automáticos trabajan en conjunto con humanos, permiten una defensa proactiva y en tiempo real. Por ejemplo, nuevas herramientas para construir agentes sin necesidad de código permiten personalizar respuestas y mejorar la automatización adaptada a escenarios específicos. Esto fortalece la capacidad de respuesta frente a ataques sofisticados y multiplica la eficiencia operativa del SOC.
Conclusión técnica
Security Copilot, potenciado por IA, junto con Microsoft Sentinel, representa una evolución significativa en la gestión y defensa cibernética. Su integración facilita el análisis profundo y contextualizado de amenazas, automatiza tareas clave y amplifica la capacidad operativa de los equipos SOC. Las últimas novedades, como el Sentinel data lake, Sentinel graph y la expansión de capacidades agentic, refuerzan la posición de esta dupla como una solución avanzada para la protección integral en el ecosistema Microsoft.
Para arquitectos de infraestructura, gerentes y profesionales de seguridad, entender y adoptar estas tecnologías es crucial para optimizar las operaciones de seguridad, reducir el tiempo de detección y respuesta, y adaptarse a las crecientes demandas de un entorno de amenazas en constante evolución.
¿Hablamos de tu proyecto?
Cuéntanos qué necesitas: consultoría cloud, ciberseguridad, licenciamiento Microsoft o Formación oficial.
Contáctanos